起きている「もう一つの危機」
「PHPパッチを当てたからもう大丈夫」が招く悲劇。
プロが語る脆弱性対応のリアルとサイト突然死
2026年10月21日、Webシステムの基盤であるPHPにおいて、認証なしで「リモートコード実行(RCE)」を許す極めて危険な脆弱性2件が発表され、緊急のセキュリティ修正がリリースされました(通称「php2shell」)。
未認証の攻撃者がサーバー上で任意のコードを実行できてしまう最高レベルの脅威(CVSS v4.0 スコア 9.2 / Critical)であったため、私たち保守ベンダーやインフラエンジニアは、多くの案件を抱えたまま緊急のパッチ適用(アップデート)対応に追われました。
しかし、現場がこれほど緊迫した対応を行っている裏で、サイトのオーナー(企業側)の中には「サーバー側でPHPを最新にしてくれたなら、WordPressやプラグインは面倒だから今のままでいいよね」と安堵している方が非常に多いのが現実です。
結論から言います。「PHPだけ最新にして、WordPress(CMS)を古いまま放置する」という運用は、サイトの突然死(システムダウン)とセキュリティインシデントの双方を招く最悪の選択です。
本記事では、今回のPHP緊急セキュリティリリースのファクトを振り返りつつ、プロの現場で実際に起きた「バージョンアップによるサイト崩壊」の実体験と、システムを守るための正しいアップデート手順について警鐘を鳴らします。
1. 【事実】今回業界を震撼させたPHPの重大脆弱性「php2shell」とは
Webサイトの大部分を動かしているプログラミング言語「PHP」。この土台部分に致命的な欠陥が見つかったのが今回の騒動の発端です。
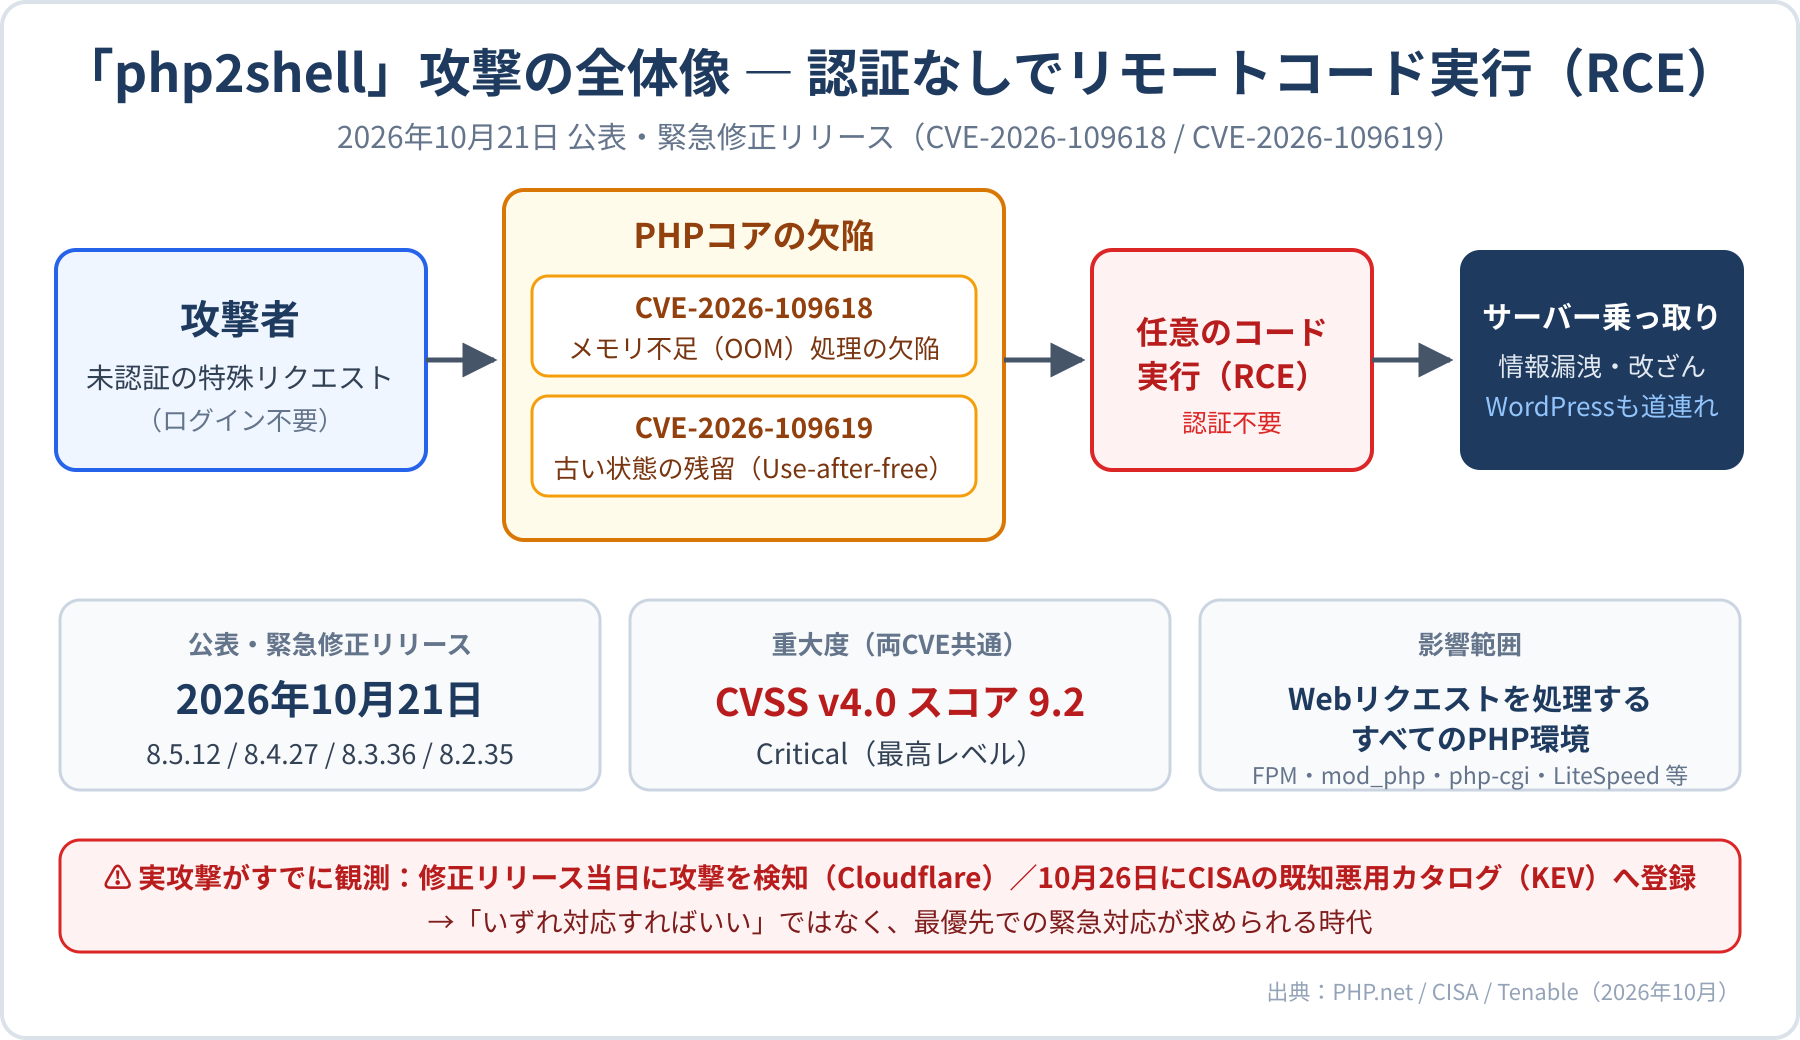
2026年10月21日、PHP開発チームは認証不要のリモートコード実行(RCE)を許す2件の重大脆弱性、CVE-2026-109618とCVE-2026-109619を公表し、同日に緊急の修正版をリリースしました。
いずれも認証なしでリモートコード実行が可能で、対象は「Webリクエストを処理するすべてのPHP環境」----PHP-FPM、Apacheのmod_php(リスクが最も高いと公式が明記)、php-cgi、FrankenPHP、LiteSpeedなど----です。WindowsやLinuxといったOSの区別はありません。
さらに脆弱なコードは2012年リリースのPHP 5.4.0にまで遡ることが確認されており、攻撃によるメモリ内容の漏えい(パスワードやセッショントークン等を含み得る)も指摘されています。
そして何より恐ろしいのは、すでに実攻撃が始まっていることです。
CDN大手のCloudflareは修正リリース前の10月21日に攻撃を検知し、Amazonの脅威インテリジェンスは開示前の10月17日時点でハニーポットへの攻撃試行を観測していました。米国CISAは10月26日、両CVEを「実際に悪用が確認されている脆弱性カタログ(KEV)」に登録し、直ちにパッチを適用できない組織はPHP稼働システムを公開ネットワークから切り離すまで含めた対応を呼び掛けています。
一方で、攻撃には標的サーバー固有の条件や情報が必要とされ、Log4Shell型の「1リクエストで無差別に突破できる」タイプではないとの専門家の分析もあります。しかし土台であるPHPが突破されれば、その上で動いているWordPressも当然乗っ取られ、情報漏洩やサイト改ざんといった壊滅的な被害に直結します。だからこそ、サーバー会社や保守担当者は、他の業務をすべて止めてでも「1日でも早いPHPのアップデート(パッチ適用)」に奔走したのです。
なお、過去にも2024年6月にはWindowsのPHP-CGI環境を標的としたCVE-2024-4577(CVSS 9.8)が発表され、「TellYouThePass」ランサムウェアの感染攻撃が世界的に観測されました。PHPという「土台」の脆弱性がCMSサイト全体の命運を握る構図は、今回で初めてではなく、今後も繰り返されるものです。
2. 「PHPパッチだけ当てればOK」の勘違いが招く
2つのリスク
「なるほど、じゃあサーバー側で急いでPHPを最新バージョンにしてくれたなら安心だ」
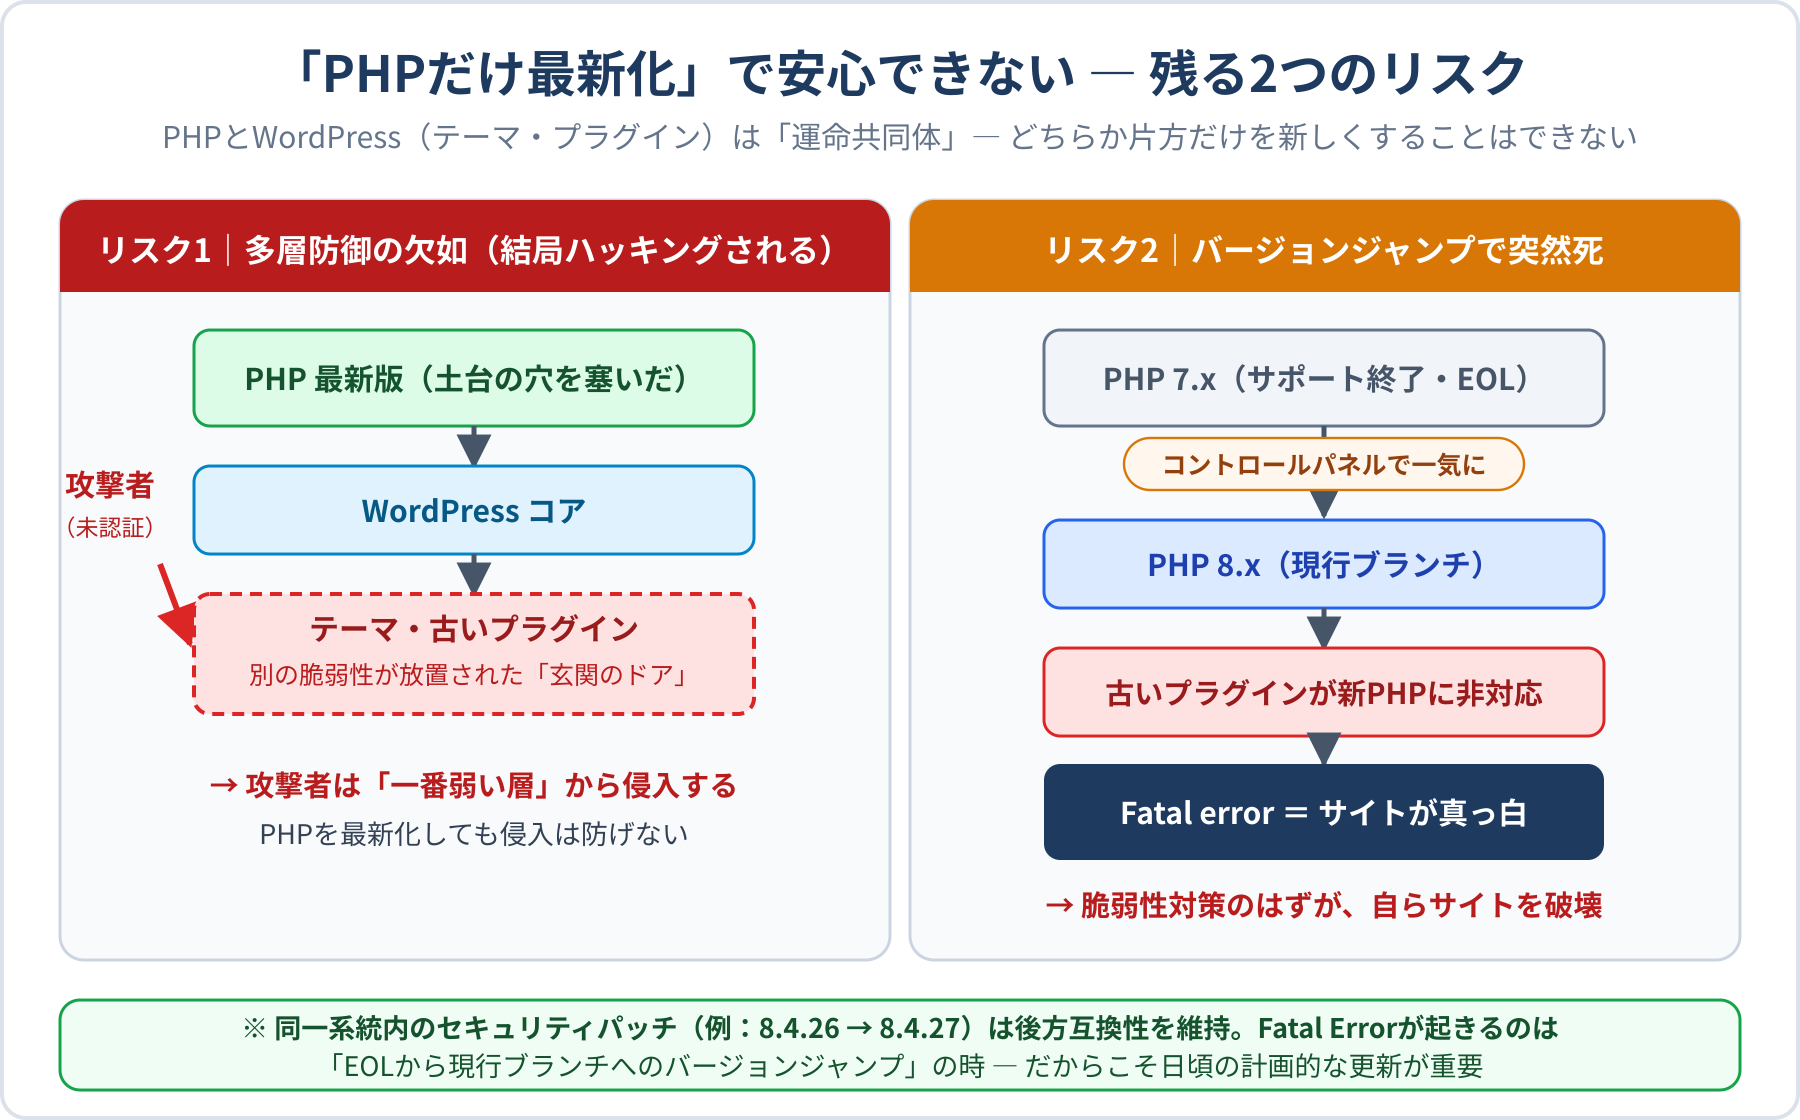
そう思った方は要注意です。PHPだけを更新し、上に乗っているWordPress本体・テーマ・プラグインを古いまま放置すると、以下の2つの深刻な事態に直面します。
3. 【実体験】PHPバージョンアップの翌朝、
サイトが真っ白に
ここで、我々プロの保守現場に駆け込みでご相談いただいた、他社運用でのリアルな失敗例(実体験)をご紹介します。
ある企業で、PHPの重大な脆弱性が発表されました。
しかし同社のサーバーは数年前のPHPのまま長期間放置されており、同一系統内のパッチ適用では今回の脆弱性を解消できません。インフラ担当者は「急いで対応しなければ」と焦り、深夜にサーバーのコントロールパネルからPHPをサポート対象の現行ブランチへ一気にバージョンアップ(ジャンプ)させました。
しかし翌朝、出社した社員から「自社サイトが見られない!」と悲鳴が上がります。
ブラウザを開くと、画面は真っ白。そこには Fatal error: Uncaught TypeError... という絶望的な文字列だけが表示されていました。
原因は、WordPressにインストールされていた「数年間放置(更新停止)されていた古いお問い合わせフォームプラグイン」でした。この古いプラグインが、新しいPHPの厳しいルールに適合できず、サイト全体を道連れにしてシステムダウン(死のホワイトアウト)を引き起こしたのです。
結果として、この企業はサイト復旧のために数日間の機会損失を出し、緊急の復旧費用を支払うことになりました。「セキュリティを守るために行ったアップデートで、自らサイトを破壊してしまった」のです。
4. 逆の悲劇:「WordPressが古すぎてPHPを上げられない」
サイトが真っ白になるのを恐れた企業は、今度は逆の行動に出ます。
「プラグインが壊れるのが怖いから、PHPのアップデート(脆弱性パッチ)を当てずに古いまま放置する」という最悪の選択です。
「WordPress本体やプラグインの更新をサボってきた(またはカスタマイズしすぎて更新できなくなった)」結果、土台であるPHPのセキュリティアップデートすら適用できなくなる状態を、私たちは技術的負債によるロックイン(身動きが取れない状態)と呼びます。
今回のphp2shellでは、この状態の危険性がさらに加速しています。サポート終了済みのPHP 7.3以前には公式の修正版が提供されないため、放置されたサイトは脆弱性を抱えたまま、攻撃者の自動スキャンに検知された瞬間、サイト改ざんや情報漏洩の標的となるリスクが極めて高まるのです。
5. プロはどう対応しているか?
(安全なアップデートの鉄則)
PHPとWordPress(CMS)は「運命共同体」です。どちらか片方だけを新しくすることはできません。
プロの制作・保守会社は、今回のような緊急の脆弱性アラートが鳴った際、以下のような徹底したフローで「セキュリティ」と「サイト稼働」の両方を守っています。
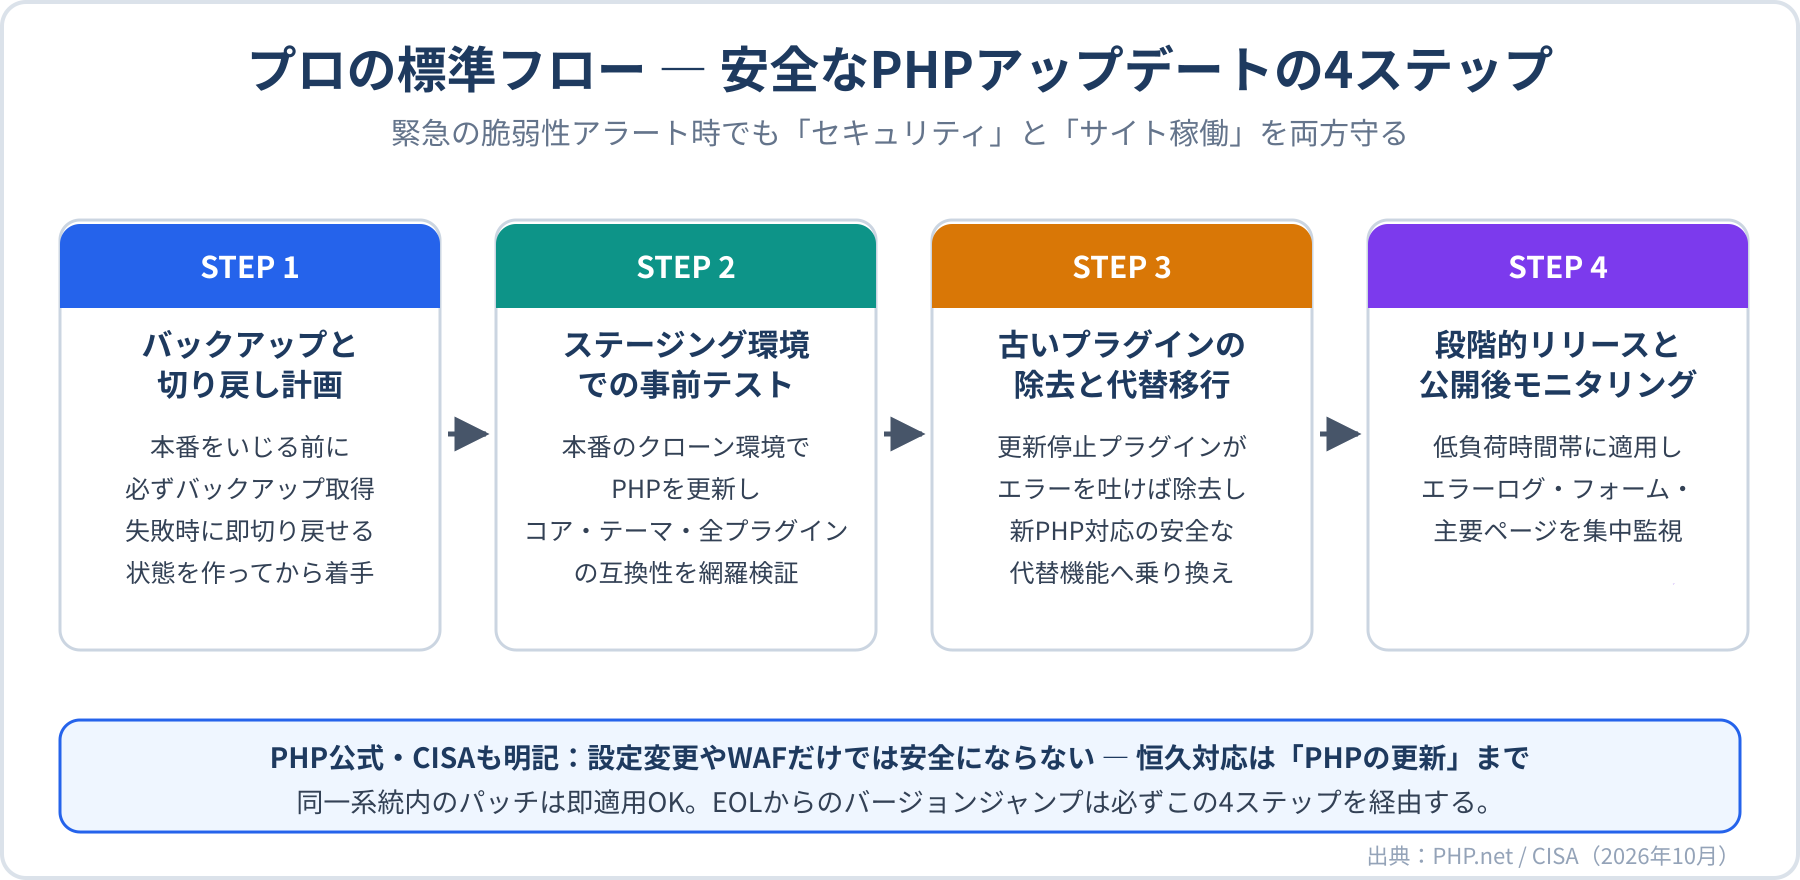
本番環境のPHPをいきなり上げることは絶対にしません。作業前に確実に戻せるバックアップ(切り戻し計画)を取得し、必ず本番のクローンである「テスト環境」を用意して、そこでPHPを更新します。緊急時ほど「失敗したときに戻れる状態」を作ってから着手するのが鉄則です。
テスト環境において、WordPressコア、テーマ、無数にあるプラグインをすべて最新版にアップデートし、新しいPHP環境で「エラー(Fatal ErrorやWarning)」が出ないか、フォームは正常に飛ぶかを網羅的にテストします。WordPressの管理画面に備わっている「サイトヘルス」機能の確認や、PHPCompatibilityなどの静的解析ツールによる非互換チェックも、この段階で実施します。
もし更新が止まっている古いプラグインがエラーを吐いた場合は、そのプラグインを削除し、新しいPHPに対応している別の安全なプラグインへの乗り換え(または独自コードでの改修)を行います。この「泥臭い整合性合わせ」こそが、プロの腕の見せ所です。
テストを通過したら、まずは低負荷な時間帯に本番へ適用し、エラーログ・フォーム・主要ページの動作を重点的にモニタリングします。
どうしても即時適用できない環境では、WAF(Web Application Firewall)による暫定的な緩和策が有効な場合もあります。WAFは今回のような緊急時のつなぎに限らず、平時から不正なリクエストなどへの対策を補助する、多層防御の重要な要素です。
PHPの更新後も、CMSやプラグインの更新、アクセス制御、ログ監視などと組み合わせて運用することで、セキュリティ対策を強化できます。
ただし、WAFだけですべての攻撃を防げるわけではなく、脆弱性そのものを解消するものでもありません。あくまで防御を補完する仕組みとして活用し、PHPの更新などの根本対策と併せて、継続的にセキュリティを確保することが重要です。
6. まとめ:パッチ適用は「ボタンひとつ」ではなく
「プロジェクト」である
「サーバーの管理画面で、PHPのバージョンアップボタンをポチッと押せばセキュリティ対策は完了」
----もし貴社にこのような認識があるとしたら、今回の緊急セキュリティリリースを機に、今すぐその考えを改めてください。
- PHPの緊急セキュリティリリースは最優先で対応すべきだが、本番への「いきなり適用」、特にバージョンジャンプを伴う更新はサイトを破壊するリスクがある。
- PHPとWordPress(テーマ・プラグイン)は運命共同体であり、バージョンジャンプ時は両方を同時に最新化(互換性テスト)しなければならない。
- 同一系統内のパッチ(例:8.4.26→8.4.27)は互換性が維持される。Fatal Errorが起きるのは「古いPHPからのバージョンジャンプ」であり、だからこそ日頃の更新が重要になる。
- CMSとPHPを古いまま放置すると、脆弱性の公式修正すら受けられなくなり、実攻撃の標的となるリスクが急上昇する。
- 安全なアップデートには、バックアップと切り戻し計画、ステージング環境でのテスト、公開後モニタリング、そしてエラーの原因となる古いコードを改修する「プロのエンジニアリング」が不可欠である。
参考情報・出典
- PHP公式:PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 Released!(CVE-2026-109618 / CVE-2026-109619 の緊急セキュリティリリース)
- CISA:Critical Vulnerabilities in PHP Require Immediate Patching(KEV登録を含む公式警告)
- Tenable:php2shell(CVE-2026-109618 / CVE-2026-109619)FAQ
- Sansec:PHP2Shell 技術分析
- NVD:CVE-2024-4577(2024年6月のPHP-CGI脆弱性・過去事例)
- JVN:PHP における OS コマンドインジェクションの脆弱性(CVE-2024-4577・過去事例)
- PHP公式:Supported Versions(サポートされているバージョン一覧)